ظهور تهدید خاموش؛ فراتر از مرزهای دیوارههای آتش سنتی
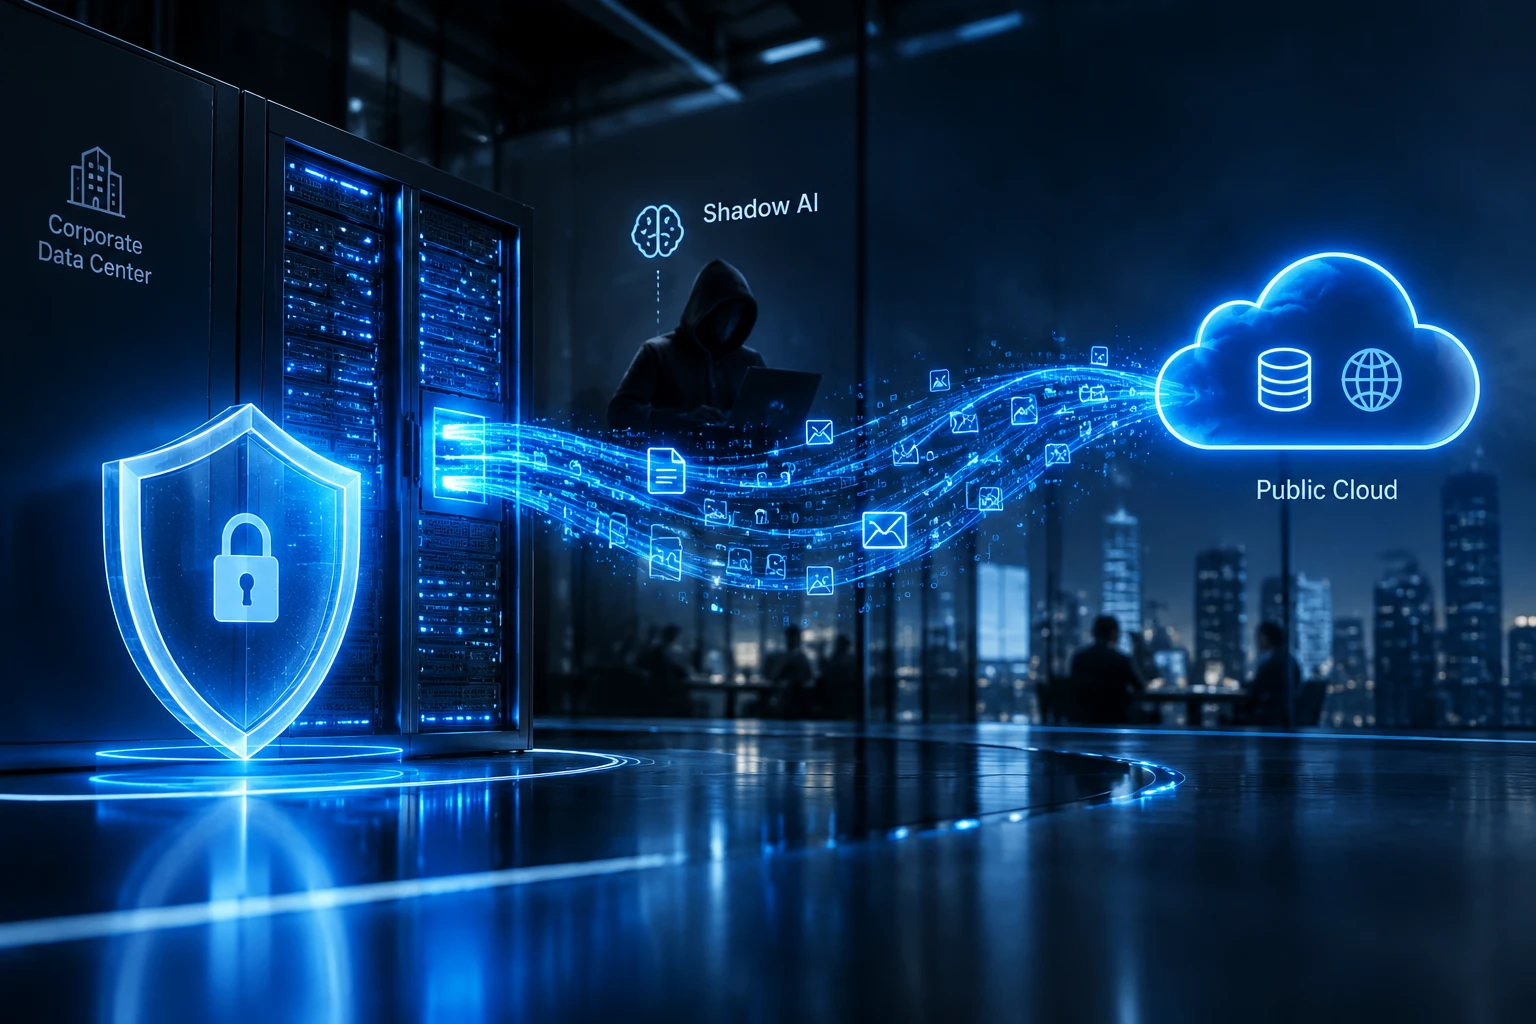
در سال ۲۰۲۶، مرزهای پیرامونیِ شبکه دیگر معنای خود را از دست دادهاند. تهدیدهای سایبری دیگر لزوماً از سمت هکرهای کلاهسیاه و حملات باجافزاریِ کلاسیک اعمال نمیشوند، بلکه از درون سازمان و توسط خودِ کارمندان کلید میخورند. پدیدهی «هوش مصنوعی سایه» (Shadow AI) یعنی استفادهی بیرویه، بدون نظارت و غیرمجاز از مدلهای زبانی بزرگ (LLMs) و سرویسهای ابری عمومی، بدون اینکه واحد فناوری اطلاعات (IT) یا تیم امنیت (SOC) روحشان از این جریان باخبر باشد. وقتی یک مهندس سورسکد پروژه را در یک ابزار عمومی وارد میکند تا باگگیری کند، یا واحد فروش اطلاعات مشتریان را برای تحلیل به یک هوش مصنوعی رایگان میدهد، شما عملاً کنترل داراییهای استراتژیک خود را از دست دادهاید.
آناتومیِ یک فاجعه: چرا مدلهای امنیتی و ابزارهای DLP سنتی شکست خوردهاند؟

ابزارهای امنیتی سنتی نظیر پیشگیری از اتلاف داده (DLP) و فایروالهای لایه ۷، برای رصد فایلهای حجیم، ترافیکهای غیرمجاز مشخص یا پروتکلهای شناختهشده طراحی شدهاند؛ اما Shadow AI بر بستر پروتکل امن HTTPS و از طریق درخواستهای متنی (API Calls) به ظاهر معصومانه رخ میدهد که هیچ نشانهی هشداردهندهای تولید نمیکنند.
سه بردار بحرانساز در اکوسیستمِ Shadow AI:
سرقت خاموش مالکیت معنوی (IP Theft): مدلهای هوش مصنوعی عمومی معمولاً دادههای ورودی کاربران را برای بازآموزی و بهینهسازیِ نسخههای بعدی خود ذخیره میکنند. این یعنی استراتژی محرمانه سازمان شما ممکن است فردا به عنوان خروجیِ مدل در اختیار رقبایتان قرار گیرد.
نقض ساختاری انطباق با قوانین (Compliance Failure): عدم رعایت استانداردهای سختگیرانهی حفاظت از دادههای شخصی و شرکتی که جریمههای حقوقی سنگینی را متوجه سازمان میکند.
مسمومسازیِ زنجیره تامین اطلاعات: دسترسی ابزارهای جانبی هوش مصنوعی به ایمیلها، مخازن کد و پایگاههای داده از طریق توکنهای احراز هویت کارمندان.
گذار از «ممنوعیت» به «حکمرانی»؛ نقشه راه استراتژیک (The Strategic Pivot)

بسیاری از مدیران ارشد به اشتباه تصور میکنند که راه حل این بحران، «مسدود کردن کامل» دسترسی به وبسایتهای هوش مصنوعی است. این رویکردِ سلبی، کارمندان را به سمت ابزارهای زیرزمینیتر، دامنههای پروکسیشده و شبکههای شخصی مجازی (VPN) سوق میدهد که نظارت را غیرممکن میسازد. استراتژی پیروز در سال ۲۰۲۶، «حکمرانیِ هوش مصنوعی بر پایه صفر-اعتماد (Zero-Trust AI Governance)» است.
پروتکلهای اجرایی برای مدیران ارشد فناوری (C-Level):
استقرار AI Gateways (دروازههای کنترل هوش مصنوعی): ایجاد یک لایه واسط در شبکه که تمام درخواستهای خروجی به سمت هوش مصنوعی را مانیتور کرده و دادههای حساس سازمانی (PII) را پیش از خروج، ماسک (Mask) یا حذف میکند.
پیادهسازی مدلهای محرمانه (Private LLMs): راهاندازی مدلهای زبانی متنباز و امن بر روی زیرساختهای داخلی (On-Premises یا Private Cloud) تا دادههای سازمان هرگز از محیط امن دیتاسنتر خارج نشوند.
ممیزی مداوم جریان خروجی (Egress Traffic Analytics): رصد الگوهای رفتاری ترافیک شبکه برای کشف کانالهای ارتباطی پنهان با سرویسهای ابریِ ناشناخته.
پرسشهای کلیدی مدیران در مواجهه با چالش هوش مصنوعی سایه
آیا ابزارهای امنیتی فعلی ما میتوانند جلوی Shadow AI را بگیرند؟
خیر. ابزارهای متعارف شبکه قادر به تحلیل معناییِ درخواستهای متنی ارسالی به APIهای ابری نیستند و ترافیک آن را کاملاً عادی تلقی میکنند.
اولین گام مدیریتی برای مهار این بحران چیست؟
انجام یک «ارزیابی ریسک جامع» برای شناسایی نقاط نشت داده و تعیین میزان وابستگی بخشهای مختلف سازمان به ابزارهای هوش مصنوعی عمومی.
چگونه میتوانیم نوآوریِ کارمندان را حفظ کنیم بدون اینکه امنیت به خطر بیفتد؟
با جایگزینی ابزارهای عمومی با پلتفرمهای هوش مصنوعی اختصاصیِ درونسازمانی که هم بهرهوری را بالا میبرند و هم حاکمیت داده را حفظ میکنند.
زیرساخت شما؛ قلعه استراتژیک یا دروازه باز؟
امنیت در سال ۲۰۲۶ دیگر یک مقولهی صرفاً فنی نیست، بلکه سنگبنای بقا و مزیت رقابتی سازمان شماست. اگر ساختار حاکمیت دادههای خود را در عصر هوش مصنوعی بازطراحی نکنید، در آستانهی یک فروپاشی خاموش قرار دارید.
👇🏻[درخواست ارزیابی امنیتی و طراحی نقشه راه هوش مصنوعی سازمانی]👇🏻